

※本稿は2026年9月時点で公表されている経済産業省・IPAの情報に基づいて作成しています。
サプライチェーンを狙ったサイバー攻撃が相次ぐ中、取引先管理や委託先管理の現場では、セキュリティ対策をどの水準で求めるべきかが重要な経営テーマになっています。こうした状況を受けて、経済産業省とIPAは、企業の対策状況を共通基準で評価・可視化する『サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)』の整備を進めています。本稿では、制度の要点を分かりやすく整理し、取引先から信頼される体制づくりに向けて企業が今から押さえるべきポイントを解説します。
1.サプライチェーン強化に向けたセキュリティ対策評価制度とは
SCS評価制度は、サプライチェーンを構成する企業等のIT基盤を対象に、求められるセキュリティ対策の実施状況を共通基準で評価し、見える化する制度です。経済産業省の公表資料では、委託元企業が委託先企業に対して、取引上求めるセキュリティ水準を段階的に示し、その実施状況を確認するための仕組みと位置付けられています。
重要なのは、この制度が企業同士を序列化する『格付け』ではないという点です。あくまで、サプライチェーンの中での役割やリスクに応じて、どの水準の対策が必要かを共通言語化し、委託元・委託先の双方が無理なく活用できる形にすることが狙いです。なお、対象はクラウドを含むIT基盤であり、製造設備などのOTや提供製品そのものは制度の直接対象外とされています。
2.なぜ今、新たな評価制度が必要なのか
背景にあるのは、サプライチェーンを通じたインシデントの増加と、従来の個別対応の限界です。発注側は、委託先の対策状況を十分に把握できず、独自のチェックシートや契約条項で確認せざるを得ない場面が多くありました。一方の受注側は、取引先ごとに異なる要求を受け、同じ趣旨の説明や証跡提出を何度も求められるという非効率が生じていました。
つまり、課題は『対策が足りないこと』だけではありません。何を、どこまで、どの粒度で求めるかが統一されていないため、発注側も受注側も判断に迷い、負担が増していたのです。SCS評価制度は、このばらつきを是正し、企業が適切な水準の対策を選びやすくするための基盤といえます。
3.制度の目的
制度の主な目的は3点あります。
(1)サプライチェーン企業のセキュリティ対策状況を共通の基準で評価・可視化すること。
(2)共通の基準にすることで、委託元企業・委託先企業双方の確認負担を軽減すること。
(3)サプライチェーン全体のセキュリティ水準を底上げすること。
特に実務上の意味が大きいのは、『発注側が必要な水準を示し、受注側がその水準に基づいて対策を実施・説明する』という共通フレームができる点です。制度の存在によって、セキュリティ要求が感覚論や個別慣行ではなく、一定の公的整理に基づいて運用しやすくなります。
4.他ガイドラインとの関係
SCS評価制度は、既存のガイドラインや認証制度を置き換えるものではなく、相互補完的に使うことが前提です。中小企業にとっては、IPAが推進する情報セキュリティ対策自己宣言制度『SECURITY ACTION』(★一つ星・★★二つ星)が取り組みの入口として有効であり、その次の段階としてSCS評価制度の★3・★4取得を目指す流れが想定されています。
また、『中小企業の情報セキュリティ対策ガイドライン 第4.0版』には、SCS評価制度の基本的な考え方が取り込まれており、規程サンプルも★3・★4に対応する形へ見直されています。さらに、情報資産を適切に管理し、情報セキュリティを継続的に維持・改善するための国際規格に基づく情報マネジメントシステムであるISMS(ISO/IEC27001)とは競合関係ではなく、SCS評価制度が代表的な脅威に対して効果の高い管理策を示すベースライン型であるのに対し、ISMSはリスクベースで継続的改善を行う枠組みです。すでにISMSを運用している企業でも、そのまま自動的にSCS評価を満たすとは限らない一方、既存の資産を活かしやすい関係にあります。
5.段階別の要求事項と評価スキーム
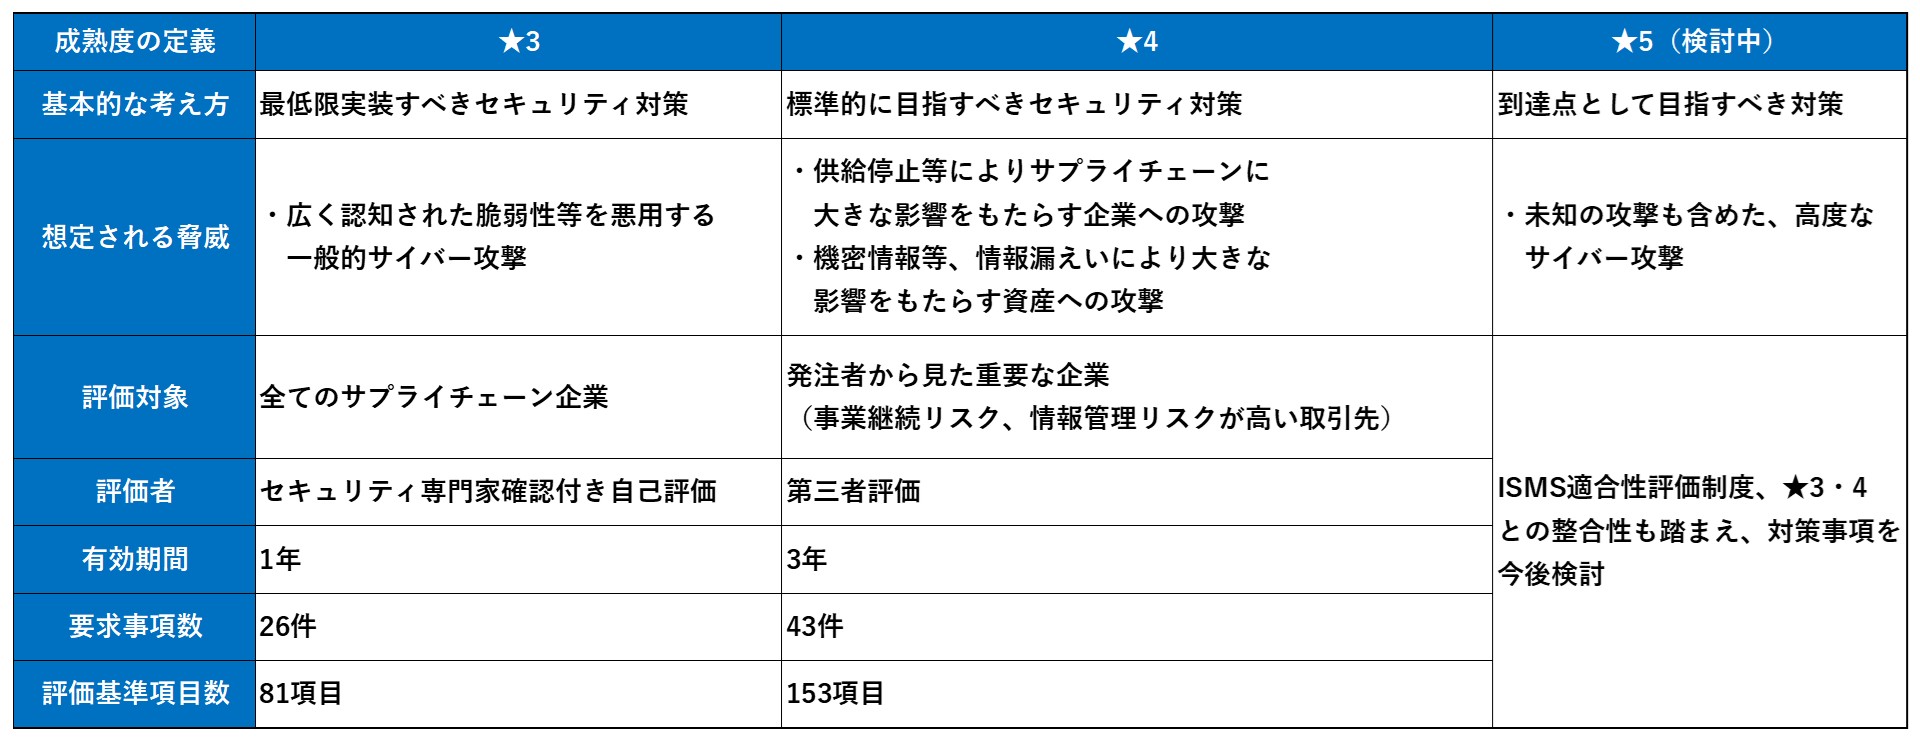
現時点で公表されている段階は、★3、★4、そして今後具体化予定の★5です。
★3は、一般的なサイバー脅威への対処を念頭に置いた基礎的水準で、組織内の役割・責任の明確化、初期侵入や侵入拡大への対策、インシデント発生時の最低限の報告・共有手順などが求められます。要求事項数は26件、評価基準は81項目、有効期間は1年です。
★4は、より重要性の高い取引や、被害拡大の影響が大きい企業を想定した水準です。初期侵入防御だけでなく、内外への被害拡大防止、取引先データやシステム保護、事業継続や取引先管理を含む包括的な対策が求められます。要求事項数は43件、評価基準は153項目、有効期間は3年で、実地審査や技術検証を伴う第三者評価が前提です。
★5は、未知の攻撃も含めた高度な脅威を視野に入れた、より高い成熟度の水準として検討中です。なお、上位段階は下位段階の要求を包括する考え方ですが、★3を取得していなければ★4を取得できない、という構造ではない点も押さえておくべきです。
6.誰が評価するのか?
制度の運営主体はIPAです。経済産業省および内閣官房国家サイバー統括室の監督のもと、IPAがスキームオーナーとして制度運営を担います。
★3では、取得希望組織が自己評価を行い、その内容を『セキュリティ専門家』が確認・助言します。公表資料では、情報処理安全確保支援士、公認情報セキュリティ監査人、CISSP、CISM、CISA、ISO27001主任審査員などの資格保有者で、所定の研修を受講した人材が想定されています。
★4では、IPAのもとで指定された評価機関が第三者評価を行い、必要に応じて技術検証事業者が脆弱性検査などの技術検証を実施します。2026年7月時点では、評価機関やセキュリティ専門家の公表は今後順次行われる予定であり、制度詳細は引き続き具体化が進められています。
7.発注側のメリット
発注側にとっては、委託先管理の基準を標準化しやすくなることが大きなメリットです。従来のように独自チェックリストを個別作成しなくても、取引の重要性に応じて求める★を示し、共通基準で確認する運用がしやすくなります。
その結果、調達部門、情報システム部門、セキュリティ部門、事業部門の間で求める要件をそろえやすくなり、過不足のある要求や説明責任の不明確さを減らせます。さらに、委託先の対策状況を継続的に把握しやすくなるため、インシデント発生時の初動や委託先選定・見直しの判断にも役立ちます。
8.受注側のメリット
受注側にとって最大のメリットは、『どこまで対応すればよいか』が明確になりやすいことです。公的な共通基準に沿って対策を整理できれば、取引先ごとのばらばらな要求に振り回されにくくなります。特に★3は、中小企業にとって自社の対策状況を客観的に確認する入り口として活用しやすい制度です。
また、取得した評価は対外説明力の向上にもつながります。営業・契約・更新の場面で、自社のセキュリティ対策を一定の基準で示せることは、新規受注や既存取引維持の後押しになります。加えて、評価準備を通じて、規程未整備や責任分担の曖昧さ、脆弱性管理の抜けなど、社内の課題を可視化できる点も実務上の利点です。
9.ビジネスへの影響
SCS評価制度は任意制度ですが、ビジネスへの影響は小さくありません。今後、取引契約や見積前の確認事項として、発注側から一定の★水準や同等の対策を求められるケースが増える可能性があります。特に、機密情報を扱う業務、社会インフラや継続運用が重視される業務、広範な委託先連携を伴う業務では、制度への対応力が受注競争力の一部になるでしょう。
一方で、単にツールを導入すれば済む制度ではない点にも注意が必要です。経営層の関与、規程整備、責任体制、脆弱性対応、委託先管理、インシデント対応、証跡整備など、組織運用と技術対策の両輪が求められます。準備が後手になるほど、短期間での是正負荷や調達機会の逸失リスクが高まる可能性があります。
10.評価制度に係る今後のスケジュール
2026年3月27日に制度構築方針が公表され、2026年度は制度詳細化と運用開始準備が進められています。公表情報によれば、2026年秋頃を目途に評価ガイド等の公開、2026年12月末頃に★4の評価機関公表、2027年1月頃に★3の確認を担うセキュリティ専門家の公表が予定されており、★3・★4の申請受付開始は2026年度末頃が目指されています。
企業としては、『制度開始が近づいてから対応する』のではなく、2026年度末頃の申請受付開始を見据えて、2026年度中に対象範囲の整理、証跡整備、必要な対策の是正、専門家への相談準備を進めておくことが重要です。特に★4を視野に入れる場合は、実地審査や技術検証に耐えられる運用状況を前倒しで整える必要があります。
11.今から準備すべき3つのアクション
制度の理解・適用範囲の整理
最初に着手すべきは、自社のどの業務・システム・取引が制度の対象になり得るかを整理することです。SCS評価制度の直接対象はIT基盤であり、クラウド環境も含まれます。したがって、社内ネットワーク、認証基盤、サーバー、端末、インターネット公開機器、委託先と接続する環境などを洗い出し、どこまでを評価対象に含めるかを明確にする必要があります。
あわせて、主要顧客や取引先から今後どのレベルを求められそうかを想定しておくことも重要です。制度本文だけでなく、IPAの特設サイト、FAQ、関連ガイドライン、中小企業向け支援策の情報まで確認し、自社の前提条件を誤解なく押さえることが第一歩になります。
自社の現状把握とレベル設定
次に必要なのは、現状把握です。情報セキュリティ基本方針、責任体制、アカウント管理、脆弱性対応、バックアップ、ログ監視、インシデント対応手順、委託先管理など、要求事項と対応付けながら棚卸しを行います。既存のISMS、Pマーク、社内監査結果、取引先監査の記録があれば、それらも活用できます。
その上で、自社がまず★3を目指すべきか、あるいは取引上の必要性から★4相当の準備を見据えるべきかを判断します。重要なのは、背伸びした目標設定ではなく、取引実態とリスクに見合った現実的なレベル設定です。必要に応じて、外部のセキュリティ専門家へ早めに相談することも有効です。
対策計画の策定
最後に、ギャップを埋めるための実行計画を作成します。規程整備、技術対策の導入・設定見直し、脆弱性診断、教育、委託先との契約見直し、証跡の整備などを、優先順位・担当部署・期限・予算付きで落とし込むことが重要です。
★4を見据える企業では、実地審査や技術検証に耐えられる運用証跡の整備も早期に始めるべきです。制度開始直前に慌てて対応するのではなく、通常のセキュリティ運用改善として計画に組み込み、継続的に進めることが、最も確実で費用対効果の高い進め方です。
12.まとめ
SCS評価制度は、単なる新制度ではなく、取引先との信頼構築や受発注の継続性に直結する実務テーマです。任意制度であっても、今後は調達要件や委託先管理の基準として参照される場面が増え、対応の早さが企業の競争力を左右する可能性があります。
だからこそ重要なのは、制度開始を待つのではなく、今の段階から対象範囲の整理、現状把握、対策計画の具体化を進めることです。自社の事業特性や取引構造に即して準備を進めることで、制度対応を負担ではなく、信頼性向上とビジネス拡大の機会へとつなげていくことができます。
SCS評価制度について対応をご検討中の方は、ワイイーシーソリューションズにご相談ください。
★取得に向けた、適用範囲の整理、現状把握、対策計画の策定等の支援サービスの他、技術的対策となるセキュリティ製品の選定・導入・運用までご提案します。
以上